การเปิดให้พนักงานทดลองใช้ AI ช่วยให้องค์กรเรียนรู้ได้เร็ว แต่เมื่อคำตอบจาก AI เริ่มถูกนำไปใช้กับข้อมูลสำคัญ เช่น ข้อมูลลูกค้า ข้อมูลการเงิน หรือการตัดสินใจทางธุรกิจ ผู้บริหารต้องตอบให้ได้ว่าใครเป็นเจ้าของความเสี่ยง ใครตรวจผลลัพธ์ก่อนนำไปใช้งานจริง และใครหยุดความเสียหายได้เมื่อเกิดปัญหาจากการใช้ AI
ปัญญาประดิษฐ์หรือ AI เข้ามาในองค์กรได้เร็วกว่าระบบกำกับดูแลเสมอ บางครั้งเริ่มจากโครงการที่ฝ่ายเทคโนโลยีสารสนเทศอนุมัติอย่าง หรือบางครั้งมากับความสามารถใหม่ของซอฟต์แวร์ที่ใช้อยู่แล้ว และหลายครั้งเริ่มจากพนักงานที่นำเครื่องมือ AI สาธารณะ (Public AI) มาทดลองกับงานของตนเอง เมื่อการใช้งานกระจายไปหลายฝ่าย บริษัทแม่อาจจะไม่เคยทราบว่ามีข้อมูลใดถูกส่งเข้าไปใน AI หรือผลลัพธ์ถูกนำไปใช้อย่างไร และใครเป็นผู้รับผิดชอบต่อการตัดสินใจที่ตามมา
เรื่องนี้จึงสำคัญกว่าการกำหนดว่าพนักงานใช้เครื่องมือใดได้หรือไม่ เพราะ AI ไม่ได้สร้างความเสี่ยงจากข้อมูลรั่วไหลเพียงด้านเดียว คำตอบที่ไม่ถูกต้อง อคติจากข้อมูล การอ้างอิงแหล่งที่มาไม่ได้ การเปลี่ยนแปลงของโมเดล และการนำผลลัพธ์ไปใช้ผิดวัตถุประสงค์ ล้วนสร้างผลกระทบต่อการดำเนินงาน ชื่อเสียง ความปลอดภัย และความรับผิดขององค์กรได้
การกำกับดูแล AI ต้องตอบคำถามพื้นฐานให้ได้
ธรรมาภิบาลปัญญาประดิษฐ์ หรือ AI Governance คือระบบที่ทำให้องค์กรเลือกใช้ AI ได้อย่างมีเป้าหมาย พร้อมควบคุมความเสี่ยงตามระดับผลกระทบ โดยเริ่มจากการมองเห็นการใช้งานจริง กำหนดเจ้าของความรับผิดชอบ ประเมินข้อมูลและผลกระทบ วางวิธีตรวจสอบ และเตรียมการรับมือเมื่อระบบทำงานผิดพลาด องค์กรที่มีกรอบชัดเจนควรตอบคำถามต่อไปนี้ได้ด้วยหลักฐาน ไม่ใช่เพียงคำอธิบายจากความทรงจำของผู้เกี่ยวข้อง
เราใช้ AI ทำอะไรอยู่บ้าง
องค์กรมีทะเบียนกรณีใช้งาน (AI Inventories) ที่ครอบคลุมทั้งระบบส่วนกลาง เครื่องมือของหน่วยงาน บริษัทผู้ให้บริการ และการทดลองของพนักงานหรือไม่
ใครเป็นเจ้าของและผู้อนุมัติ
แต่ละกรณีใช้งานมีเจ้าของกระบวนการ ผู้ดูแลระบบ เจ้าของข้อมูล และผู้ยอมรับความเสี่ยงที่เหลืออยู่ชัดเจนหรือไม่
ข้อมูลถูกนำไปใช้อย่างไร
ข้อมูลประเภทใดถูกป้อนเข้าสู่ AI ข้อมูลเดินทางไปที่ใด ใครเข้าถึงได้ และมีการเก็บรักษาหรือนำไปฝึกระบบเพิ่มเติมหรือไม่
ผลลัพธ์ถูกตรวจอย่างไร
งานประเภทใดต้องให้คนเป็นผู้ตรวจสอบทุกครั้ง งานใดใช้การสุ่มตรวจ และมีเกณฑ์ใดบอกว่าคำตอบพร้อมนำไปใช้จริง
องค์กรติดตามสิ่งใด
มีการติดตามความถูกต้อง การใช้ข้อมูลต้องห้าม การเปลี่ยนแปลงของระบบ และสัญญาณที่อาจก่อให้เกิดความเสียหายหรือไม่
เมื่อ AI ผิด ใครจัดการ
องค์กรสามารถหยุดการใช้งาน ตรวจสอบย้อนหลัง แจ้งผู้เกี่ยวข้อง แก้ไขผลกระทบ และป้องกันไม่ให้เกิดซ้ำได้หรือไม่
ความรับผิดชอบไม่ควรถูกโยนให้ผู้ใช้เพียงคนเดียว
ผู้ใช้มีหน้าที่ปฏิบัติตามนโยบาย ไม่ป้อนข้อมูลที่ไม่ได้รับอนุญาต และตรวจคำตอบก่อนนำไปใช้ แต่การบอกว่า “ใครนำข้อมูลเข้าไป คนนั้นรับผิดชอบผลลัพธ์” ยังไม่เพียงพอสำหรับองค์กร เพราะผู้ใช้ไม่ได้เป็นผู้เลือกผู้ให้บริการ ไม่ได้กำหนดสิทธิ์การเข้าถึง ไม่ได้ออกแบบระบบบันทึกเหตุการณ์ และไม่ได้มีอำนาจตัดสินใจว่า AI เหมาะกับกระบวนการสำคัญเพียงใด
ความรับผิดชอบจึงต้องกระจายไปตามบทบาทจริง เจ้าของกระบวนการทางธุรกิจต้องรับผิดชอบผลลัพธ์และกำหนดจุดที่คนต้องเข้ามาตรวจ ฝ่ายเทคโนโลยีต้องดูแลการตั้งค่าระบบ ความมั่นคงปลอดภัย สิทธิ์การเข้าถึง และการบันทึกข้อมูล เจ้าของข้อมูลต้องกำหนดว่าข้อมูลใดใช้ได้ ผู้อนุมัติความเสี่ยงต้องเข้าใจผลกระทบก่อนอนุญาต ส่วนฝ่ายตรวจสอบภายในมีหน้าที่ประเมินว่าการควบคุมเหล่านี้มีอยู่และทำงานจริงหรือไม่
| บทบาท | ความรับผิดชอบที่ควรกำหนดให้ชัดเจน |
|---|---|
| ผู้บริหารและผู้รับความเสี่ยง | กำหนดระดับความเสี่ยงที่องค์กรยอมรับ อนุมัติกรณีใช้งานที่มีผลกระทบสูง และติดตามความเสี่ยงภาพรวม |
| เจ้าของกระบวนการทางธุรกิจ | กำหนดวัตถุประสงค์ ผลลัพธ์ที่คาดหวัง เกณฑ์ความถูกต้อง และจุดที่ต้องให้มนุษย์ตรวจสอบ |
| ฝ่ายเทคโนโลยี | ดูแลระบบ สิทธิ์การเข้าถึง การเชื่อมต่อ ความมั่นคงปลอดภัย บันทึกเหตุการณ์ และการติดตามทางเทคนิค |
| เจ้าของข้อมูล | จำแนกข้อมูล กำหนดเงื่อนไขการใช้ การเข้าถึง การเก็บรักษา และการส่งข้อมูลไปยังผู้ให้บริการภายนอก |
| ผู้ใช้งาน | ใช้ AI ตามวัตถุประสงค์ที่อนุมัติ ตรวจสอบคำตอบ และรายงานเหตุผิดปกติตามขั้นตอน |
| ฝ่ายตรวจสอบภายใน | ตรวจความเพียงพอของกรอบกำกับดูแลและทดสอบว่าการควบคุมที่กำหนดไว้ถูกนำไปปฏิบัติจริง |
องค์กรไม่จำเป็นต้องตรวจบันทึกการสนทนาทุกข้อความ
การกำกับดูแล AI ไม่ได้หมายถึงการตั้งทีมมานั่งอ่านทุกคำถามและทุกคำตอบ หลักการที่เหมาะสมคือกำหนดระดับการตรวจสอบตามความเสี่ยง งานทั่วไปที่มีผลกระทบต่ำอาจใช้การสุ่มตรวจเป็นระยะ งานที่มีผลกระทบปานกลางควรมีเครื่องมือตรวจจับข้อมูลต้องห้ามและคำตอบผิดปกติ ส่วนงานที่เกี่ยวข้องกับการเงิน กฎหมาย ความปลอดภัย หรือการตัดสินใจสำคัญ อาจต้องให้ผู้รับผิดชอบตรวจและอนุมัติก่อนนำผลไปใช้ทุกครั้ง
สิ่งที่ต้องมีคือหลักเกณฑ์ว่าองค์กรจะเก็บบันทึกอะไร เก็บนานเท่าไร ใครเข้าถึงได้ เหตุการณ์แบบใดต้องถูกแจ้งเตือน และเมื่อเกิดความเสียหายจะตรวจสอบย้อนกลับอย่างไร การมีบันทึกจำนวนมากโดยไม่มีหลักเกณฑ์ในการตรวจ ไม่ได้ทำให้องค์กรปลอดภัยขึ้น ในทางกลับกัน การเก็บข้อมูลมากเกินความจำเป็นอาจสร้างความเสี่ยงด้านข้อมูลเพิ่มขึ้นด้วย
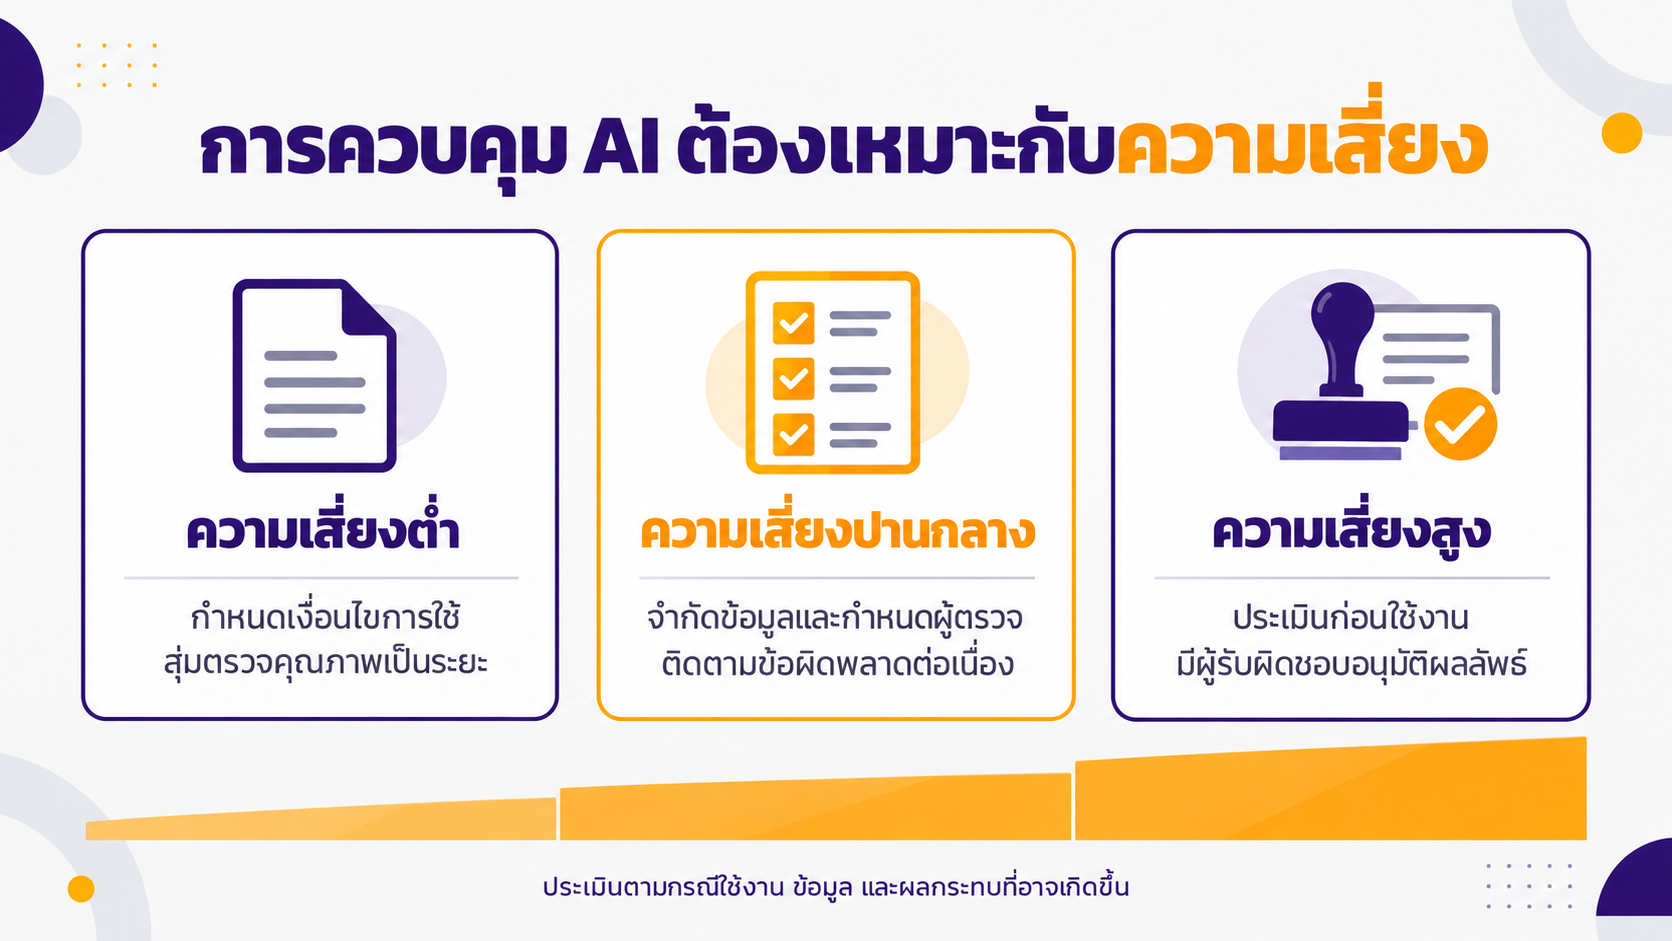
การควบคุมควรสัมพันธ์กับระดับความเสี่ยง
ความเสี่ยงต่ำ
ตัวอย่าง: ช่วยร่างข้อความทั่วไปหรือสรุปเอกสารที่ไม่มีข้อมูลสำคัญ ควรมีข้อกำหนดการใช้งานและสุ่มตรวจคุณภาพเป็นระยะ
ความเสี่ยงปานกลาง
ตัวอย่าง: ตอบคำถามพนักงานหรือช่วยวิเคราะห์ข้อมูลภายใน ควรจำกัดแหล่งข้อมูล กำหนดผู้ตรวจ และติดตามข้อผิดพลาดอย่างต่อเนื่อง
ความเสี่ยงสูง
ตัวอย่าง: งานที่เกี่ยวข้องกับการเงิน กฎหมาย ความปลอดภัย หรือผู้มีส่วนได้ส่วนเสีย ต้องผ่านการประเมินและมีผู้รับผิดชอบอนุมัติก่อนใช้จริง
การแบ่งระดับเช่นนี้ช่วยให้องค์กรเดินหน้าได้เร็วในงานที่ความเสี่ยงต่ำ ขณะเดียวกันก็ใช้ทรัพยากรควบคุมอย่างเข้มข้นกับงานที่หากผิดพลาดแล้วสร้างความเสียหายสูง ผู้บริหารจึงไม่ต้องเลือกระหว่างการปล่อยให้ทดลองอย่างเสรีกับการสั่งหยุดทุกอย่าง เพราะองค์กรสามารถกำหนดช่องทางการใช้งานที่เหมาะสมกับแต่ละระดับได้
องค์กรควรเริ่มวางกรอบการใช้ AI อย่างไร
จุดเริ่มต้นที่ดีไม่จำเป็นต้องเป็นโครงการขนาดใหญ่หรือมุ่งขอการรับรองมาตรฐานทันที องค์กรควรเริ่มจากการสร้างภาพที่ตรงกับความเป็นจริง แล้วเลือกกรณีใช้งานสำคัญมาวางการควบคุมให้ครบตั้งแต่ต้น วิธีนี้ทำให้กรอบกำกับดูแลเกิดจากงานจริงและสามารถปรับปรุงต่อได้
จัดทำทะเบียนการใช้ AI
สำรวจทั้งระบบถึง Use Case ที่ได้รับอนุมัติให้ใช้ AI ความสามารถ AI ที่มากับซอฟต์แวร์เดิม เครื่องมือจากผู้ให้บริการ และการทดลองของแต่ละหน่วยงาน
เลือกกรณีใช้งานสำคัญกับองค์กร
พิจารณาคุณค่าทางธุรกิจ (Business Value) ควบคู่กับผลกระทบหาก AI ทำงานผิดพลาด จากนั้นเลือกเรื่องที่ควรทดลองและควบคุมก่อน ตามลำดับความสำคัญ
กำหนดเจ้าของและผู้อนุมัติ
ระบุเจ้าของกระบวนการ เจ้าของข้อมูล ผู้ดูแลระบบ ผู้ตรวจผลลัพธ์ และผู้ยอมรับความเสี่ยงให้ครบทุกกรณีใช้งาน
กำหนดการควบคุมขั้นต่ำ
วางข้อกำหนดเรื่องข้อมูล สิทธิ์การเข้าถึง การตรวจคำตอบ การเก็บบันทึก การติดตาม และการจัดการเหตุผิดปกติให้เหมาะกับระดับความเสี่ยง
ทดลอง วัดผล และปรับปรุง
ติดตามทั้งผลลัพธ์ทางธุรกิจ ข้อผิดพลาด และประสิทธิผลของการควบคุม แล้วปรับกรอบก่อนขยายไปยังหน่วยงานหรือบริษัทลูกอื่นๆ
บริษัทแม่ควรกำหนดมาตรฐานขั้นต่ำสำหรับทั้งกลุ่ม
สำหรับองค์กรที่มีหลายบริษัทในเครือ การรวมการอนุมัติทุกเรื่องไว้ที่ส่วนกลางอาจทำให้การทดลองล่าช้า ขณะที่การปล่อยให้แต่ละบริษัทกำหนดเองทั้งหมดก็ทำให้บริษัทแม่มองไม่เห็นความเสี่ยง กรอบที่เหมาะสมควรกำหนดมาตรฐานขั้นต่ำร่วมกัน เช่น ทุกบริษัทต้องลงทะเบียนกรณีใช้งาน ใช้เกณฑ์แบ่งความเสี่ยงเดียวกัน ปฏิบัติตามข้อกำหนดด้านข้อมูล และรายงานเหตุผิดปกติในรูปแบบเดียวกัน
กรณีใช้งานที่มีความเสี่ยงต่ำอาจให้บริษัทลูกอนุมัติได้เองภายใต้กรอบกลาง ส่วนเรื่องที่เกี่ยวข้องกับข้อมูลสำคัญ การตัดสินใจอัตโนมัติ ความปลอดภัย หรือผลกระทบต่อบุคคล ควรผ่านการพิจารณาจากส่วนกลาง วิธีนี้ทำให้บริษัทแม่รักษาภาพรวมได้โดยไม่กลายเป็นคอขวดของการพัฒนา
ผู้บริหารควรเริ่มก่อนที่การตรวจสอบจะเริ่ม
โดยปกติเมื่อฝ่ายตรวจสอบภายในเข้าประเมิน ฝ่ายตรวจสอบมักจะต้องการหลักฐานว่าองค์กรทราบหรือไม่ว่ามีการใช้ AI ในงานใดขององค์กร มีการประเมินความเสี่ยงอย่างไร ใครอนุมัติ และมีการควบคุมทำงานจริงหรือไม่ หากคำตอบกระจัดกระจายอยู่ในอีเมล การประชุม หรือในไฟล์ของคนไม่กี่คน องค์กรจะอธิบายความเพียงพอของการควบคุมได้ยาก แม้ผู้เกี่ยวข้องทุกฝ่ายจะเชื่อว่าตนเองระมัดระวังแล้วก็ตาม
ช่วงที่องค์กรกำลังทดลองใช้ AI คือเวลาที่วางกติกาได้ง่ายที่สุด เพราะจำนวนกรณีใช้งานยังไม่มากและสามารถปรับวิธีทำงานได้โดยไม่กระทบระบบเดิมในวงกว้าง หากรอจน AI เข้าไปอยู่ในหลายกระบวนการแล้ว การย้อนกลับมาหาว่าใครใช้ข้อมูลอะไร ใครเคยอนุมัติ และผลลัพธ์ใดถูกนำไปตัดสินใจ จะใช้เวลาและสร้างแรงต้านมากกว่าเดิม
ผู้บริหารจึงควรตั้งเป้าเรื่องการใช้งาน AI ให้มากกว่าแค่จำนวนโครงการหรือความสามารถของเทคโนโลยี หาก AI ตัวหนึ่งสร้างความเสียหายในวันพรุ่งนี้ องค์กรต้องรู้ว่าใครเป็นเจ้าของกระบวนการทำงาน ใครสั่งอนุมัติหยุดการใช้งาน AI ในงานนั้นได้ และมีหลักฐานอะไรยืนยันว่าองค์กรได้ควบคุมความเสี่ยงอย่างเหมาะสมแล้ว หากยังตอบคำถามเหล่านี้ไม่ได้ การเริ่มจัดทำทะเบียนการใช้ AI ประเมินความเสี่ยง และกำหนดเจ้าของความรับผิดชอบ คือสิ่งที่ควรทำตั้งแต่วันนี้
เริ่มวางกรอบการใช้ AI ก่อนขยายการใช้งาน
DEMETER ช่วยองค์กรสำรวจสถานะปัจจุบัน จัดลำดับกรณีใช้งาน ประเมินความเสี่ยง และออกแบบแนวทางกำกับดูแลที่เหมาะกับโครงสร้างและวิธีทำงานขององค์กร
ปรึกษาทีม DEMETER ผ่าน LINE