ที่ปรึกษาด้านการกำกับดูแล AI ในองค์กร
พนักงานใช้ AI กันแล้ว
บริษัทมีกติกาชัดเจนหรือยัง?
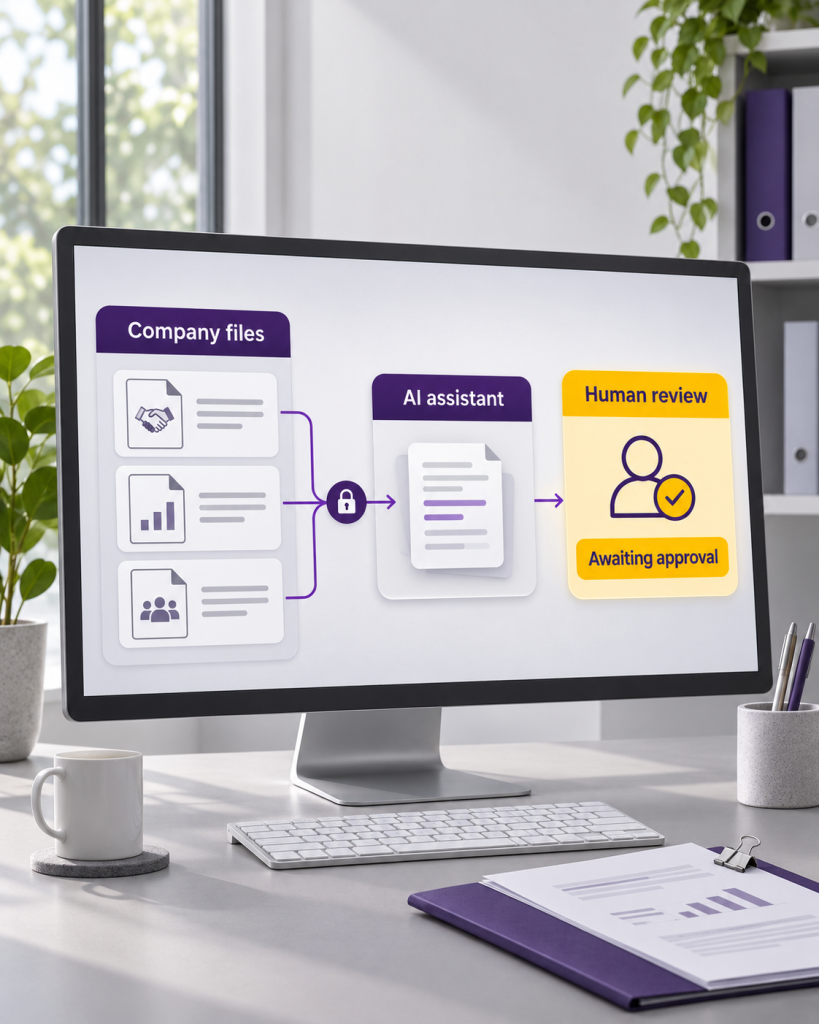
ข้อมูลอะไรเอาเข้า AI ได้บ้าง? เชื่อมกับระบบไหนได้? ก่อนส่งคำตอบให้ลูกค้า ใครต้องตรวจ?
DEMETER ช่วยวางนโยบาย ขั้นตอนอนุมัติ และหน้าที่ของแต่ละทีมให้ชัดเจน เพื่อให้บริษัทนำ AI มาใช้ได้อย่างเหมาะสม ทั้งที่เริ่มใช้แล้วและกำลังวางแผน
สำหรับผู้บริหารสายไอที และทีมที่ดูแลการนำ AI มาใช้ในองค์กร
ใช้ AI อยู่แล้ว หรือกำลังจะเริ่มใช้?
เริ่มจากตกลงให้ชัดว่า ใช้ทำอะไรได้ และเรื่องไหนต้องตรวจสอบก่อน
เรื่องใกล้ตัวที่อาจยังไม่มีกติกา
งานเร็วขึ้น
แต่บางเรื่องยังไม่มีใครถาม
หลายงานใช้ AI ช่วยได้ทันที แต่ข้อมูลที่นำเข้า สิทธิ์ที่ให้ และผลลัพธ์ที่นำไปใช้ อาจมีเรื่องที่บริษัทต้องพิจารณาก่อน
01 / ข้อมูลที่นำเข้า
“ช่วยสรุปสัญญาฉบับนี้ให้หน่อย”
พนักงานนำสัญญาคู่ค้า หรือรายงานภายในบริษัท ไปให้ AI ช่วยสรุป
บริษัทอนุญาตให้ใช้เครื่องมือนี้กับข้อมูลประเภทนี้หรือยัง?
02 / สิทธิ์เข้าถึง
“เชื่อม AI กับไฟล์บริษัทเลย”
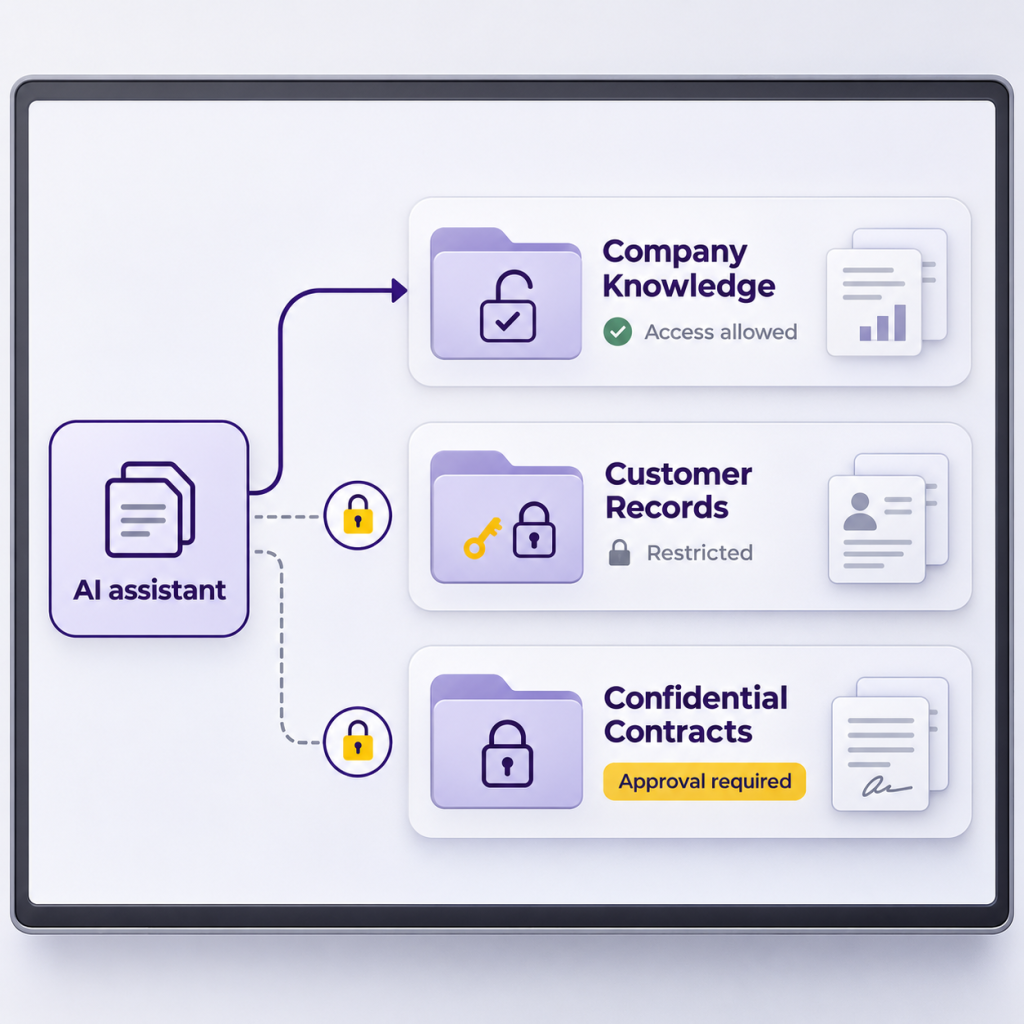
ทีมงานเชื่อม AI เข้ากับโฟลเดอร์ส่วนกลาง เอกสารภายใน หรือข้อมูลลูกค้า
AI จะเห็นข้อมูลอะไรบ้าง และใครเป็นคนอนุญาต?
03 / การสั่งงาน
“ให้ AI จัดการต่อได้เลย”
ให้ AI ส่งข้อความ แก้ไขข้อมูล หรือสั่งให้ระบบทำงานต่อโดยอัตโนมัติ
เรื่องไหนทำได้ทันที และเรื่องไหนต้องให้คนอนุมัติก่อน?
ผลกระทบต่อธุรกิจ
เมื่อ AI ทำพลาด
บริษัทต้องเป็นคนรับมือ
ข้อมูลลับถูกส่งไปในที่ที่ไม่ควรไป
พนักงานนำข้อมูลสำคัญไปใช้กับเครื่องมือที่บริษัทยังไม่ได้ตรวจสอบ
คำตอบผิด ถูกนำไปใช้ตัดสินใจ
ข้อมูลที่ AI ตอบผิดถูกใส่ในรายงาน ใช้ประกอบการตัดสินใจ หรือส่งให้ลูกค้าโดยไม่มีคนตรวจ
AI ทำงานเกินกว่าที่ตั้งใจไว้
สิทธิ์ที่ให้กว้างเกินไป ทำให้ AI แก้ข้อมูลหรือสั่งงานบางอย่างได้ ทั้งที่ควรมีคนตรวจสอบก่อน
เกิดปัญหาแล้ว ไม่รู้ว่าใครต้องจัดการ
ไม่มีผู้รับผิดชอบที่ชัดเจน ไม่รู้ต้องแจ้งใคร หรือใครมีอำนาจสั่งหยุดใช้งาน
มีเครื่องมือแล้ว ต้องมีกติกาด้วย
ซื้อ AI ให้บริษัทแล้ว
กำหนดวิธีใช้ไว้หรือยัง?
การซื้อ AI สำหรับองค์กรเป็นเพียงส่วนหนึ่ง บริษัทยังต้องกำหนดว่าใช้กับงานอะไร ข้อมูลแบบไหน และต้องมีคนตรวจในขั้นตอนไหน
ใครใช้ได้บ้าง?
ใช้ข้อมูลอะไรได้?
ให้ AI ทำอะไรได้บ้าง?
ใครตรวจผลลัพธ์?
เปลี่ยนวิธีใช้ ต้องให้ใครอนุมัติ?
ใครมีอำนาจสั่งหยุด?
DEMETER ช่วยอะไร
วางกติกาให้ชัด
พร้อมวิธีนำไปใช้กับงานจริง
เราทำงานร่วมกับทีมไอที เจ้าของงาน และหน่วยงานที่เกี่ยวข้อง เพื่อกำหนดนโยบาย หน้าที่ และขั้นตอนที่เหมาะกับบริษัทของคุณ
01
ดูว่าบริษัทใช้งาน AI อย่างไร
ทบทวนนโยบายที่มีอยู่ และคุยกับทีมที่ใช้หรือมีแผนจะใช้ AI เพื่อหาประเด็นที่ยังขาดตามขอบเขตงานที่ตกลงกัน
02
กำหนดนโยบายการใช้ AI
จัดทำกรอบการกำกับดูแลและร่างนโยบาย ครอบคลุมเครื่องมือ ข้อมูล สิทธิ์เข้าถึง การตรวจโดยคน และความรับผิดชอบ
03
กำหนดว่าใครมีหน้าที่ตัดสินใจ
ระบุเจ้าของงาน ผู้ตรวจสอบ และผู้อนุมัติ รวมถึงวิธีขอยกเว้น เปลี่ยนแปลงการใช้งาน และแจ้งเหตุเมื่อเกิดปัญหา
04
วางวิธีประเมินความเสี่ยง
จัดทำเกณฑ์และแบบฟอร์มให้ทีมใช้พิจารณาความเสี่ยง บันทึกมาตรการควบคุม และเสนออนุมัติการใช้งานอย่างมีข้อมูลประกอบ
05
ลองใช้กับตัวอย่างงานของบริษัท
นำกรณีใช้งานที่ตกลงกันมาทดลองประเมินร่วมกับเจ้าของงาน ปรับวิธีทำงานให้เหมาะสม และส่งมอบตัวอย่างให้ทีมใช้เป็นแนวทางต่อ
สิ่งที่บริษัทจะได้รับ
กรอบการกำกับดูแล AI · ร่างนโยบาย · หน้าที่และขั้นตอนอนุมัติ · เกณฑ์และแบบฟอร์มประเมินความเสี่ยง · ตัวอย่างที่ประเมินร่วมกัน · แผนนำไปใช้ต่อ
รายละเอียดเอกสารและจำนวนกรณีใช้งาน กำหนดร่วมกันในขอบเขตงาน
สิ่งที่ช่วยให้งานเดินต่อได้
ทีมรู้ว่าต้องทำอะไร
ผู้บริหารรู้ว่าต้องตัดสินใจเรื่องไหน
เมื่อกติกาและหน้าที่ชัดเจน แต่ละทีมก็มีแนวทางนำ AI มาใช้ และรู้ว่าเรื่องไหนต้องส่งต่อให้ใครพิจารณา
ทีมไอทีไม่ควรต้องเริ่มคิดใหม่ทุกครั้งที่มีคนขอใช้ AI
พนักงาน
รู้ว่าใช้เครื่องมือและข้อมูลอะไรได้ และเมื่อไรต้องขออนุมัติ
ทีมไอที
มีเกณฑ์ร่วมกันในการพิจารณาคำขอใช้ AI ของแต่ละหน่วยงาน
เจ้าของงาน
เข้าใจว่างานของตนต้องควบคุมความเสี่ยงอย่างไร และขั้นตอนไหนยังต้องให้คนตรวจ
ผู้บริหาร
เห็นความเสี่ยง ผู้รับผิดชอบ และประเด็นที่ต้องตัดสินใจก่อนอนุมัติ
ทีมความเสี่ยงและตรวจสอบภายใน
มีขั้นตอนและรายการบันทึกที่ใช้ติดตามตรวจสอบ เมื่อบริษัทนำแนวทางไปปฏิบัติ
ขั้นตอนการทำงาน
เริ่มจากวิธีทำงานของบริษัท
แล้วนำมาลองกับกรณีจริง
เราทบทวนเอกสาร พูดคุยกับผู้เกี่ยวข้อง และจัดประชุมเชิงปฏิบัติการร่วมกับทีมที่รับผิดชอบการใช้ AI
ขั้นที่ 01
ทำความเข้าใจ
ตกลงขอบเขตงาน อ่านเอกสารที่มีอยู่ และคุยกับทีมที่เกี่ยวข้อง
ขั้นที่ 02
วางแนวทาง
ร่างนโยบาย กำหนดหน้าที่ ขั้นตอนอนุมัติ และวิธีประเมินความเสี่ยง
ขั้นที่ 03
ลองใช้ร่วมกัน
นำกรณีใช้งานที่เลือกมาพิจารณาความเสี่ยง มาตรการควบคุม การอนุมัติ และสิ่งที่ต้องบันทึก
ขั้นที่ 04
ปรับและส่งมอบ
ปรับเอกสารจากข้อคิดเห็น และสรุปสิ่งที่บริษัทต้องดำเนินการต่อ
DEMETER ให้คำปรึกษาและจัดทำเอกสารร่วมกับทีมตามขอบเขตที่ตกลง ส่วนการอนุมัตินโยบาย การยอมรับความเสี่ยง และการนำมาตรการไปใช้และดูแลต่อ เป็นหน้าที่ของบริษัท
คำถามที่พบบ่อย
เรื่องที่ควรรู้
ก่อนเริ่มวางกติกาการใช้ AI
ยังไม่มีนโยบาย หรือเพิ่งเริ่มใช้ AI ก็คุยกันได้ ไม่จำเป็นต้องเตรียมทุกอย่างให้ครบก่อน
การกำกับดูแล AI คืออะไร?
คือการกำหนดกติกาว่าบริษัทอนุญาตให้ใช้ AI กับงานอะไร ใช้ข้อมูลและสิทธิ์ได้แค่ไหน ใครต้องอนุมัติ และหากเกิดปัญหาใครต้องรับผิดชอบจัดการ
ยังไม่ได้เริ่มใช้ AI ต้องทำเรื่องนี้ก่อนหรือไม่?
เริ่มวางกติกาเบื้องต้นได้ก่อน เช่น เครื่องมือที่อนุญาต ข้อมูลที่ใช้ได้ และผู้รับผิดชอบ แล้วกำหนดความเข้มงวดในการตรวจสอบให้เหมาะกับความเสี่ยงของแต่ละงาน
ซื้อ AI แบบองค์กรแล้ว ยังต้องกำหนดอะไรอีก?
ยังต้องกำหนดวิธีใช้ในบริษัท เช่น งานที่อนุญาต ข้อมูลที่เข้าถึงได้ สิทธิ์ในการสั่งงาน และขั้นตอนที่ต้องให้คนตรวจ การซื้อเครื่องมือเพียงอย่างเดียวยังไม่ได้ตอบคำถามเหล่านี้
DEMETER จะประเมินความเสี่ยงให้ทุกงานที่ใช้ AI หรือไม่?
เราประเมินร่วมกันเฉพาะกรณีใช้งานตามขอบเขตที่ตกลง เพื่อพัฒนาเกณฑ์และแสดงวิธีทำเป็นตัวอย่าง จากนั้นทีมของบริษัทนำแนวทางไปใช้กับกรณีอื่นต่อ
งานนี้รวมการติดตั้งระบบและขอการรับรองหรือไม่?
บริการนี้เน้นการวางแนวทาง เอกสาร และการทดลองประเมินกรณีใช้งานที่ตกลงกัน งานติดตั้งหรือปรับระบบ การทดสอบทางเทคนิค การติดตามอย่างต่อเนื่อง และการขอการรับรอง ต้องกำหนดขอบเขตแยกต่างหาก
ปรึกษาเรา
บริษัทคุณใช้ AI ทำอะไรอยู่
หรือกำลังจะเริ่มใช้กับงานไหน?
เล่าให้เราฟังได้เลย เราช่วยคุยว่าควรเริ่มจากตรงไหน ต้องมีทีมใดเข้าร่วม และควรกำหนดขอบเขตงานอย่างไร
เริ่มจากเครื่องมือที่ใช้อยู่ งานที่อยากให้ AI ช่วย และเรื่องที่ทีมยังกังวล